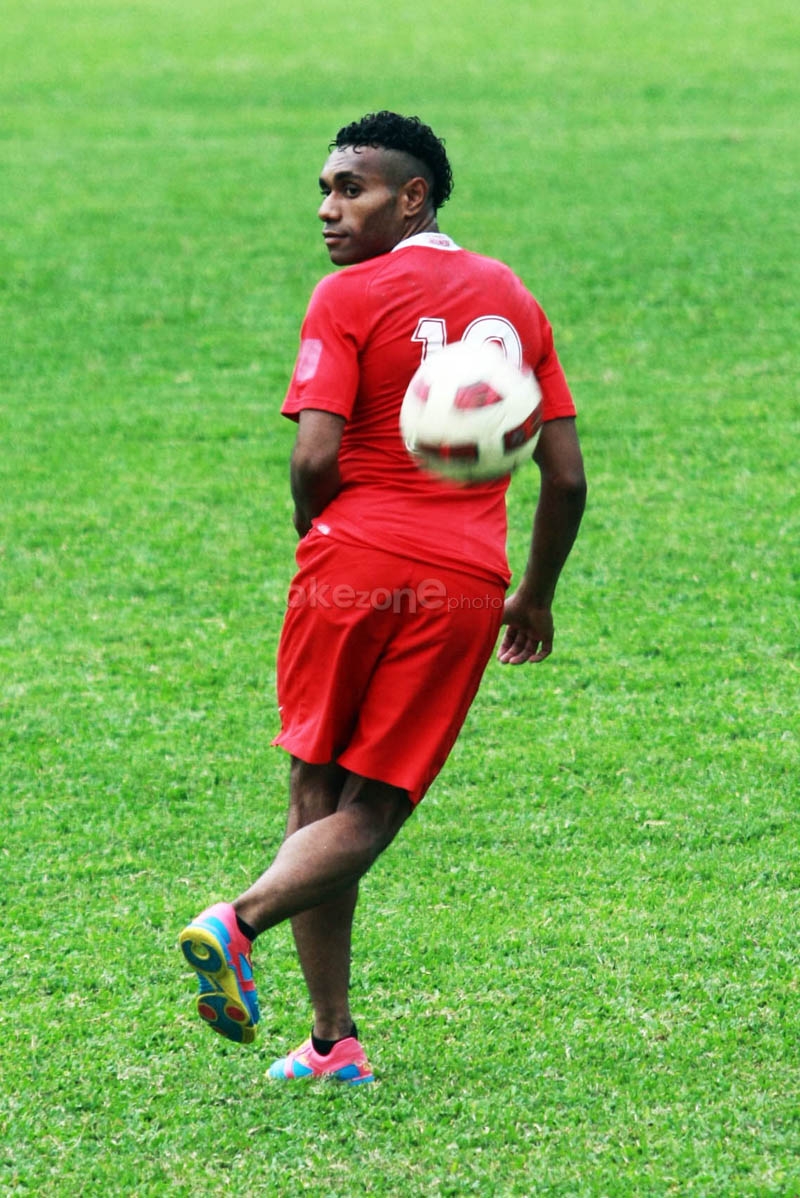
Berikut ini beberapa Wallpaper TimNas kita yang saya dapatkan dari berbagai lokasi, semoga bermanfaat:
02 Desember 2011
Diego Michiels, Tembok Muda Tim Nasional & Idola Baru Indonesia
Diego Michiels, salah satu pemain naturalisasi yang mampu menembus pasukan timnas Garuda muda U-23 dan mungkin akan menjadi idola baru, bukan hanya dari segi permainan Diego Michiels juga mempunyai tampang yang cukup ganteng untuk memikat hati para wanita pecinta sepak bola nasional, Diego Michiels merupakan pemain kelahiran Belanda, 8 Agustus 1990, masih cukup muda akan tetepi mempunyai kemampuan olah bola serta kemampuan skill y ang diatas rata-rata sehingga Diego Michiels mampu menembus skuad garuda U-23, dengan kemampuan mampu bermain di beberapa posisi membuat Diego masuk dalam 20 nama pemain Indonesia yang berlaga di Asian Games 2011.
Diego merupakan bek Go Ahead Eagles yang untuk sekarang ini dipinjamkan ke Pelita Jaya Jawa Barat . Diego mulai bermain bola di klub amatir, RDC Deventer, kemudian direkrut Go Ahead Eagles untuk tim junior. Penampilan perdana sebagai starter 11 pada 20 November 2009 lawan MVV, untuk tim nas U-23 diego di plot sebagi bek kiri, selain itu kemampuan dia over laping dari pinggir lapangan membuat Diego Michiels mampu menjadi pilihan utama skuad Pelatih RD,
Selain sebagai full back Diego juga mampu bermain sebagai pemain tengah karena memang itu adalah posisi dia sebenarnya, dengan olah bola serta fisik yang mumpuni membuat Diego Michiels diagadang-gadang menjadi pemian nasional Indonesia di masa mendatang karena saat ini diego masih berusia 21 tahun, Diego Michiels adalah pemain keturunan Indonesia - Belanda. Ayahnya, Robbie Michiels, berasal dari Jakarta. Diego juga masih memiliki darah Ambon yang diturunkan dari neneknya. Sedangkan sang ibu, Annet Kloppenburg adalah warga negara Belanda.
Biodata Diego Michiels
| Biodata Diego Michiels | |||
|---|---|---|---|
| Nama lengkap | Diego Michiels | ||
| Tanggal lahir | 8 Agustus 1990 (umur 21) | ||
| Tempat lahir | Deventer, Belanda | ||
| Tinggi | 180 Cm (5 ft 11 in) | ||
| Posisi bermain Alamat Twitter | Bek @diego_michies | ||
| Informasi klub | |||
| Klub saat ini | Pelita Jaya Jawa Barat | ||
| Karier Senior | |||
| Tahun 2009-2011 | TimGo Ahead Eagles | Tampil16 | (Gol)0 |
| 2011- | Pelita Jaya Jawa Barat | 0 | (0) |
| Tim nasional Indonesia | |||
| 2011- | Indonesia U-23 | 8 | (0) |
Diego Michiels merupakan idola baru di tanah sepak bola indonesia saat ini, seperti halnya Irfan Bachdim beberapa saat yang lalu, semoga kehadiran pemain muda berbakat ini akan memajukan sepak bola tanah air meskipun Diego Michiels gagal memepersembahkan emas pada penampilan perdana buat Indonesia, Alamat Twitter Diego Michiels adalah di @diego_michies bagi yang ingin follow dia silahkan,
Ayu Ting Ting - Alamat Palsu
Nama Ayu Ting Ting sedang naik daun, Lagu Alamat Palsu sebenarnya telah beredar sejak 2007 lalu, namun berkat Ayu Tingting dan Produsernya yang giat mempromosikan lagu ini, maka baru pada 2011 inilah lagu Alamat Palsu booming, dan menjadi berkah bagi Ayu Tingting untuk memetik ketenaran alias popularitas dan materi yang berlimpah.
Lagu Ayu Tingting Alamat Palsu memiliki lirik yang simple, mudah dicerna dengan alunan musik yang khas dangdut yang mengajak orang sadar atau tidak sadar untuk ikut mendengungkan lagu ini. Belakangan lagu ini kerap dipakai di acara Opera Van Java (Sule dkk.) sehingga menambah ketenaran dendang lagu Alamat Palsu
dimanaaaa.. dimanaaaa.. dimanaaaa
kemanaaaa.. kemanaaaa.. kemanaaaa
Biodata Foto Ayu Ting Ting Alamat Palsu:
Nama Tenar : Ayu Tingting
Nama Asli : Ayu Rosmalina
Tempat/tgl lahir : Depok, 20 Juni 1992
Zodiak : Gemini
Profesi : Penyanyi dangdut, presenter, model
Tinggi badan : 160 cm
Berat badan : 45 kg
Prestasi : Bintang sari ayu 2006, Putri Depok 2006, Mojang Depok, Presenter Kuis (ANTV), Album Dangdut (Geol Ajep2)
Album : Dangdut (Rekening Cinta), Goyang Sejati (ANTV), Dangdut Yoo (TPI), Kamera Ria (TVRI), Dangdut Pro (TVRI)
Lirik Lagu Ayu Ting Ting Alamat Palsu :
Ya...ya.yaaaaa (3X)
#
Kemana... Kemana... Kemana...
Ku Harus Mencari Kemana...
Kekasih Tercinta... Tak Tahu Rimbanya
Lama tak datang ke rumah..........
##
Kemana... Kemana... Kemana...
Tinggal Nya sekarang Dimana...
Kesana Kemari Membawa Alamat...
Namun Yang kutemui bukan dirinya..
Sayang yang kuterima alamat Palsu
Ku tanya sama teman teman semua..
Tapi mereka bilang tak tahu..
Sayang mungkin diriku sudah tertipu
membuat aku frustasi dibuatnya...
To ##
To #
VIDEO AYU TING TING ALAMAT PALSU:
Foto Ayu Ting Ting Alamat Palsu:
01 Desember 2011
Surat Cinta Seorang Akuntan
Wahai Kekasihku..
Debetlah cintaku di neraca hatimu
Kan ku jurnal setiap transaksi rindumu
Hingga setebal Laporan Keuanganku
Wahai kekasih hatiku...
Jadikan aku manager investasi cintamu
Kan ku hedging kasih dan sayangmu
Di setiap lembaran portofolio hatiku
Bila masa jatuh tempo tlah tiba
Jangan kau retur kenangan indah kita
Biarlah ia bersemayam di Reksadana asmara
Berkelana di antara Aktiva dan Passiva
Wahai mutiara kalbu ku
Hanya kau lah Master Budget hatiku
Inventory cintaku yang syahdu
General Ledger ku yang tak lekang ditelan waktu
Wahai bidadariku.
Rekonsiliasikanlah hatiku dan hatimu
Seimbangkanlah neraca saldo kita
Yang membalut laporan laba rugi kita
Dan cerahkanlah laporan arus kas kita selamanya
Jika di hari closing nanti
Tidak ada kecocokkan saldo..
mungkin cinta kita harus dijurnal balik…..
From Insurance With Love
10 Virus Komputer yang Paling Merusak
Berikut ini 10 Virus Komputer yang paling berbahaya hingga saat ini:


10. CIH – Kerugian $ 80.000.000
Virus ini dianggap salah satu virus yang paling berbahaya dan paling merusak yang pernah ada karena memiliki kemampuan untuk tetap tidak terdeteksi dalam memori komputer, dan menginfeksi setiap aplikasi yang dijalankan. Pertama kali dirilis pada tahun 1998, virus CIH file executable menginfeksi mulai dari sistem operasi Windows 95, 98, sampai windows ME.
Virus ini juga sengaja didistribusikan oleh vendor perangkat lunak, yang memberikan kontribusi besar untuk menginfeksi komputer. Apa yang membuat virus ini berbahaya adalah bahwa ia memiliki tanggal pemicu. Setelah tanggal itu tercapai, hal itu menimpa file pada hard drive dan menghancurkan semua isi file.
CIH juga memiliki kemampuan untuk menimpa BIOS dari komputer untuk mencegah boot up. Virus ini juga dikenal sebagai virus Chernobyl karena beberapa varian yang ditetapkan untuk menghancurkan data di komputer yang bertepatan dengan kecelakaan pembangkit tenaga nuklir.
9. Blaster – Kerugian $ 320.000.000
Virus Blaster adalah sebuah malware kompleks yang menyebar sendiri tanpa melalui email, tetapi melalui kerentanan pengamanan baik di sistem Windows 2000 dan Windows XP. Ini perangkat lunak berbahaya yang terdeteksi pada pertengahan-2003 dan pada saat itu telah menginfeksi ratusan ribu komputer.
- Blaster worm
Setelah komputer terinfeksi, virus ini menampilkan sebuah kotak pesan yang menunjukkan bahwa sistem akan menutup dalam beberapa menit. Ia juga diprogram untuk meluncurkan serangan DDoS ke server yang dijalankan oleh Microsoft pada April 2003. Didalam kode virus ini juga ditemukan pesan tersembunyi untuk pendiri Microsoft Bill Gates yang berbunyi “Billy Gates, mengapa Anda membuat ini terjadi? Berhentilah membuat uang, dan memperbaiki perangkat lunak Anda! ”
8. Sasser – Kerugian $ 500.000.000
Sasser adalah virus komputer yang cukup rumit yang mampu melumpuhkan ribuan komputer. Virus ini dibuat oleh seorang mahasiswa berumur 17 tahun di Jerman pada tahun 2004. Sasser tidak menyebar melalui email, dan tidak memerlukan campur tangan manusia untuk menginfeksi sebuah komputer. Virus ini menginfeksi komputer dengan memanfaatkan kerentanan yang hadir di kedua mesin Windows 2000 dan Windows XP, yang dikenal sebagai mengeksploitasi (Remote Procedure Call) RPC – kerentanan yang sama yang digunakan oleh virus Blaster.
Sasser timeline
Sasser berhasil menginfeksi dan mematikan ribuan jaringan komputer hanya dalam hitungan hari. Setelah menginfeksi komputer, virus ini diprogram untuk mengakses internet untuk mencari mesin rentan lainnya sehingga dapat menginfeksi komputer lainnya.
7. SQL Slammer – Kerugian $ 750.000.000
Sql after
SQL Slammer adalah virus peringkat 7 yang paling merusak dalam daftar ini. Muncul pada Januari 2003, menyebar cepat lewat internet. Waktu itu virus ini sempat membuat layanan ATM Bank Amerika crash, hancurnya layanan 911 Seattle, dan Continental Airlines membatalkan beberapa penerbangan karena error check in dan ticketing.
6. Virus Melissa – Kerugian $ 1.200.000.000
Dibikin tahun 1999 oleh David L Smith, basicnya Microsoft Word macro. Menyebar via email dengan dokumen “Here is that document you asked for, don’t show it to anybodey else.” Virus ini juga telah menginfeksi sampai 20% pemilik komputer di seluruh dunia. Bila sampai dibuka, virus akan mereplikasi dan otomatis terkirim ke top 50 di address book email Anda. Smith dipenjara 20 bulan karena ulahnya dan didenda $5000 serta dilarang mengakses komputer tanpa pengawasan.
5. Code Red – Kerugian $ 2.000.000.000
Code Red
Tidak seperti virus lain, ini adalah virus yang ditargetkan agar komputer menjalankan Microsoft IIS (Internet Information Server) Web Server, dan mengeksploitasi bug dalam perangkat lunak. Setelah komputer telah terinfeksi, virus ini akan memodifikasi situs yang diakses dan menampilkan pesan “Welcome to http://www.worm.com! Hacked oleh Cina “Lalu!, Nanti virus ini akan mencari komputer lain untuk menjalankan software web server dan melakukan hal yang sama. Setelah sekitar dua minggu menginfeksi, virus ini diprogram untuk memulai DDoS (Distributed Denial of Service) serangan pada situs-situs tertentu, termasuk server Gedung Putih.
4. Conficker: Kerugian $ 9.100.000.000
Conficker
Conficker (juga disebut Downup, Downandup dan Kido) adalah worm yang muncul pada Oktober 2008. Conficker menyerang Windows dan paling banyak ditemui dalam Windows XP. Microsoft merilis patch untuk menghentikan worm ini pada tanggal 15 Oktober 2008. Heinz Heise memperkirakan Conficker telah menginfeksi 2.5 juta PC pada 15 Januari 2009, sementara The Guardian memperkirakan 3.5 juta PC terinfeksi.Pada 16 Januari 2009, worm ini telah menginfeksi hampir 9 juta PC, dan menjadikannya salah satu infeksi virus yang paling cepat menyebar dalam waktu singkat.
3. ILOVEYOU – Kerugian $ 15.000.000.000
Worm ini berasal dari Manila, Filipina pada tanggal 4 Mei 2000 dan menyebar ke seluruh dunia dalam satu hari, pindah ke Hong Kong, kemudian ke Eropa dan Amerika Serikat, menyebabkan kerugian ekonomi sekitar $ 5,5 miliar dalam jangka waktu kurang dari 2 minggu. Pada tahun 2000, 50 juta orang telah melapor terinfeksi virus ini. Dalam rangka untuk membebaskan diri dari virus ini, Pentagon, CIA, dan Parlemen Inggris harus menutup sistem email mereka;. Seperti yang dilakukan kebanyakan perusahaan besar dunia.
iloveyou
Worm ini menimpa file penting – file musik, file multimedia, dan banyak lagi – dengan salinan dirinya. Virus ini juga mengirim worm ke lima puluh orang pertama dalam daftar buku teman. Karena ditulis dalam Visual Basic Script dan dihubungkan dengan Buku Alamat Windows Outlook, worm ini hanya mempengaruhi komputer yang menjalankan sistem operasi Microsoft Windows.
2. Sobig.F – Kerugian $ 37.000.000.000
Sobig.F
Virus komputer ini menyebabkan kerugian miliaran dolar dengan mengulur-ulur atau benar-benar menabrak gateway Internet dan server email, sehingga tanpa ampun memperlambat akses internet global. Virus Ini dapat mengirim lebih dari satu juta salinan dari dirinya sendiri hanya dalam beberapa jam. Pada September 2003, virus ini telah diprogram untuk menonaktifkan dirinya sendiri. Dan akhirnya virus ini berhenti mengancam dunia dengan sendirinya.
1. MyDoom – Kerugian $ 38.000.000.000
Mydoom
Mulai menyerang tanggal 1 Februari 2004, virus ini membuat backdoor di OS. Pertama kali tanggal 1 itu mulai DDoS. Kedua, tanggal 12 Feb, virus ini berhenti menyebar dan mulai buat backdoors. MyDoom menyebar via email, selain itu selalu search di search engines, seperti Google mulai menerima jutaan permintaan pencarian dan bikin lambat sampai akhirnya crash. Gara-gara MyDoom, Senator US Chuck Schumer mengajukan pembuatan National Virus Response Center.
Referensi: wildammo/wikipedia & SUMBER
Langganan:
Postingan (Atom)